
量子電腦運算能力快速進展,全球數位安全體系正面臨一場可能改變產業秩序的重大挑戰。當具備足夠規模與容錯能力的量子電腦問世,現行RSA、ECC等公鑰密碼系統可能遭到破解,從金融交易、醫療資料、數位憑證到半導體供應鏈,整個數位世界賴以運作的信任機制都將面臨考驗。後量子密碼(PQC)因此不再只是學術研究議題,而是攸關國家安全、科技競爭力及數位經濟發展的重要戰略。
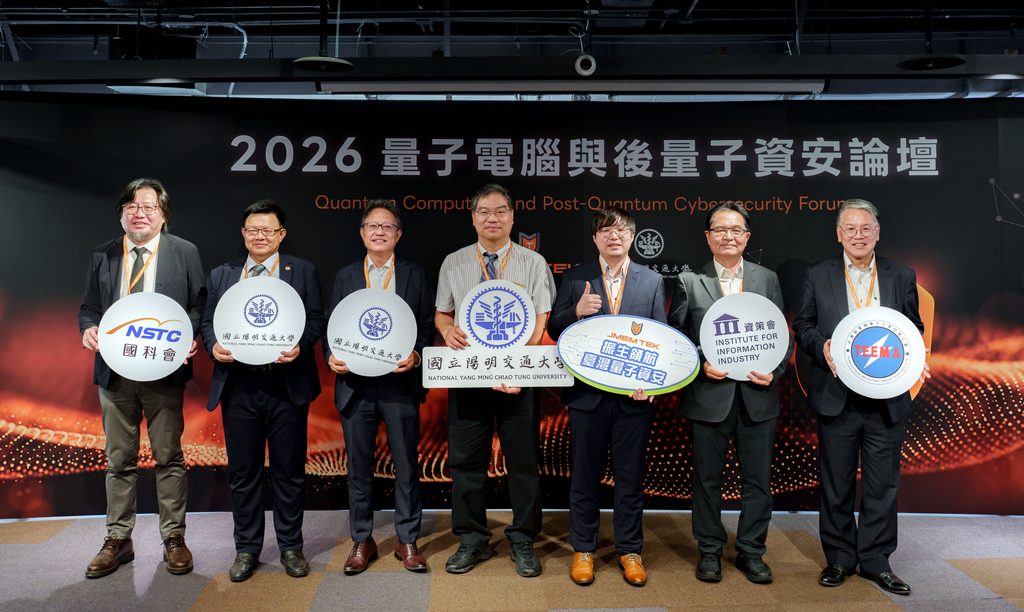
由國立陽明交通大學產業創新再造轉型推動處與振生半導體(Jmem Tech)共同舉辦的「量子電腦與後量子資安論壇」,邀集國科會、數位發展部、資策會、工研院、電電公會(TEEMA)及產學研代表,共同探討量子科技發展、後量子密碼遷移,以及台灣半導體產業掌握下一世代資安商機的策略。
量子破密威脅升高,「先竊取、後解密」成迫切警訊
量子電腦的主要威脅來自Shor演算法。振生半導體共同創辦人暨技術長羅宇呈指出,當量子電腦發展至約4,000個邏輯量子位元,便可能對RSA與ECC加密體系形成實質威脅,影響TLS安全連線、金融卡、自然人憑證及設備開機驗證的Secure Boot機制。
更值得警惕的是,資安威脅不必等到量子電腦成熟才發生。資策會副執行長蕭博仁指出,國際駭客已採取「先竊取、後解密」(Harvest Now, Decrypt Later)策略,預先蒐集醫療病歷、基因資料、金融交易及政府機密,等待未來量子運算具備破解能力後再行解密。因此,醫療、國防、金融及重要基礎設施等長期機密資料,必須提前部署防護。
國際政策也已展開行動。美國國家標準暨技術研究院(NIST)發布FIPS 203、204及205等PQC標準,美國國家安全局則透過CNSA 2.0提出國家安全系統密碼遷移要求。
台灣方面,數位發展部已發布PQC遷移指引,金融監督管理委員會也規劃金融業導入藍圖。數位發展部代表邱副組長表示,政府將從政策法規、技術研發及產業生態系三方面推動PQC,包括系統盤點、遷移規劃、演算法驗證及旁路攻擊檢測。
蕭博仁提醒,企業雖認同資安的重要性,但面對預算與系統調整成本,往往容易延後投資。PQC遷移不只是技術升級,更涉及金融機構、晶片供應商、軟體服務商及外包維護廠商的跨供應鏈協作。
從量子國家隊邁向量超融合,建立科技戰略優勢
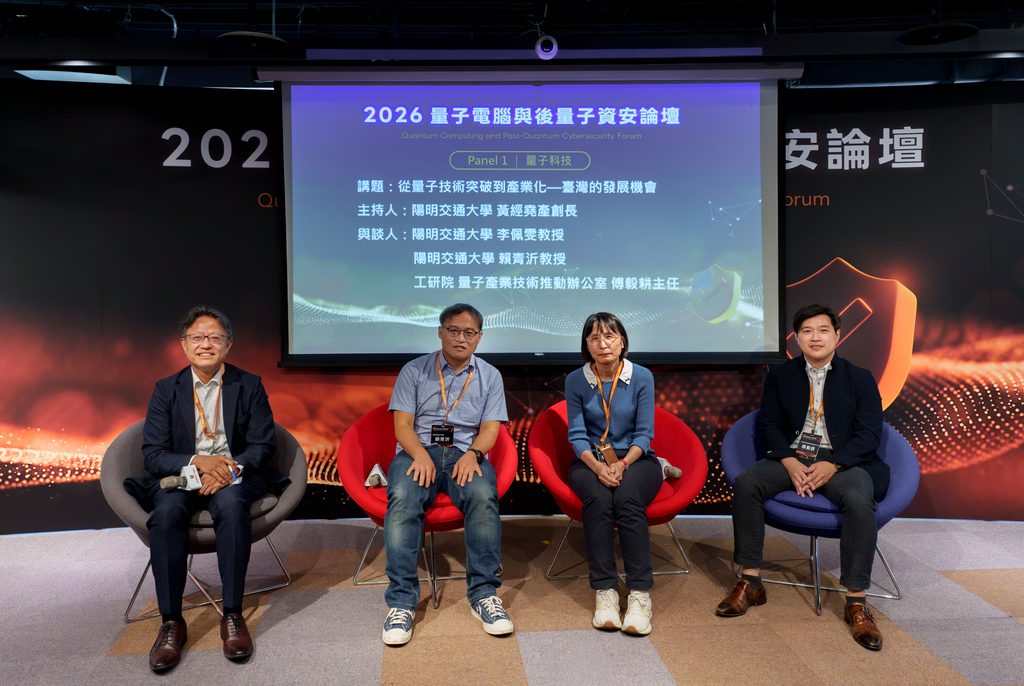
國科會量子系統推動小組執行長張文豪指出,台灣第一期量子科技計畫自2021年啟動,已在超導量子電腦、量子通訊及相關元件研發奠定基礎。中央研究院於台南沙崙建置量子研究基地與超導量子元件研發設施,工研院也在低溫控制電路技術取得進展。
展望2027至2031年第二期計畫,政府將由「量子國家隊」邁向「量子國際隊」,推動HPC(高速運算)、AI與QC(量子運算)的量超融合架構。國網中心將建構混合運算平台,經濟部推動量子產業,數位發展部則聚焦PQC與量子金鑰分發(QKD),並以百位元以上量子系統整合及量子供應鏈發展為目標。
國立陽明交大李佩雯教授團隊也與台積電合作,投入CMOS矽量子點及低溫控制IC研究,探索矽量子點在4K至10K環境下的運作能力,為未來量子硬體發展奠定基礎。
PUF晶片指紋與PQC加速器,打造硬體信任根
PQC要真正落地,除了演算法必須抵抗量子攻擊,更重要的是保護金鑰。傳統晶片將金鑰儲存在OTP或eFuse等非揮發性記憶體中,可能遭攻擊者透過顯微鏡、透射電子顯微鏡(TEM)及逆向工程還原,形成物理安全漏洞。
振生半導體從陽明交大產創處Giver Club獲得早期投資與孵化資源,發展以PUF(實體不可複製功能)為核心的硬體安全技術。共同創辦人暨技術長羅宇呈指出,每顆晶片都因半導體製程中的微觀物理差異,形成獨一無二的硬體指紋。公司透過專利預選(Pre-selection)位元機制,篩除不穩定位元,再利用PUF協助金鑰動態重建與混淆,避免敏感資訊長期以明文形式儲存。
羅宇呈以保險箱比喻:「如果保險箱再堅固,但鑰匙被別人偷走,安全就沒有意義。」PUF要解決的正是晶片最底層的信任問題。
另一方面,PQC金鑰、簽章及運算負載較大,若由微控制器(MCU)以軟體執行,TLS握手及裝置驗證時間可能增加三至五倍。振生半導體因此開發PQC硬體加速器,依據公司測試資料,相較純軟體執行可提升約90至100倍效能,同時將敏感運算隔離於獨立安全電路。
公司另一項重要產品為GM2700 Companion IC外掛式安全晶片。透過主機板外掛方式,承擔Bootloader儲存、信任根及安全驗證功能,讓既有Wi-Fi晶片、手機SoC、筆電嵌入式控制器及物聯網設備,不必大幅修改原有晶片架構,也有機會逐步導入後量子防護。
羅宇呈表示,GM2700已於台積電22nm製程完成Tape-out並取得晶圓,相關PUF技術完成3nm製程驗證,並在Intel 18A製程完成安全晶片Tape-out,展現跨製程整合能力。
打通國際認證瓶頸,建立在地資安檢測生態系
資安晶片要進入金融、政府及國防市場,必須符合FIPS 140-3等國際標準。然而,過去檢測多仰賴歐美實驗室,前期評估及認證流程可能長達18至24個月,增加業者成本並拖慢上市時程。
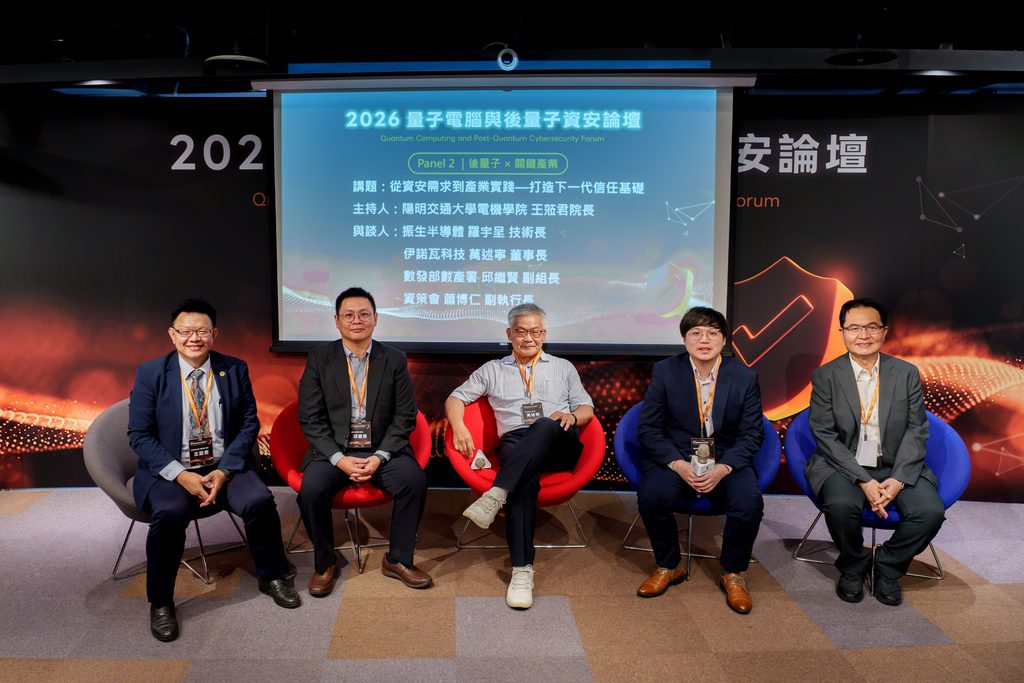
伊諾瓦科技董事長萬述寧與產學界專家指出,建立台灣在地第三方檢測能力,是產業發展的重要關鍵。
在數位發展部指導下,資策會與工研院等單位合作推動旁路攻擊(Side-Channel Attack, SCA)及晶片安全檢測實驗室,協助業者在申請國際認證前完成技術驗證。這類檢測主要評估晶片是否可能透過功耗、電磁訊號或執行時間洩漏金鑰。
振生半導體表示,其PQC IP已通過資策會旁路攻擊實驗室相關測試。在地檢測能量的建立,有助於降低驗證成本、縮短開發週期,並加速對接北美、國防及國際高階資安市場。
從Trusted AI到Chiplet,開拓下世代資安商機
PQC的應用將進一步延伸至AI、雲端運算及先進封裝。
在雲端AI領域,同態加密(Fully Homomorphic Encryption, FHE)可讓資料維持加密狀態進行特定運算,降低敏感資料交由雲端AI處理時的暴露風險;在邊緣AI方面,PUF則能建立裝置獨有的硬體身分,將企業訓練完成的AI模型與特定設備綁定,降低模型遭非法複製的風險。
隨著Chiplet及先進封裝發展,單一系統可能整合數十顆不同功能的小晶片,如何確認元件來源、身分及完整性,將成為供應鏈安全的新挑戰。未來若結合PUF晶片指紋、DICE裝置身分認證及PQC金鑰交換機制,便有機會建立晶片間可信任的身分驗證與加密通訊。
論壇主持人王蒞君指出,台灣擁有完整半導體生態系,應將技術研發轉化為產品及產業價值。羅宇呈也分享自己從數位電路設計、比特幣挖礦晶片開發,到投入記憶體與硬體安全技術的經歷,強調振生半導體不以單純記憶體IP供應商為定位,而是希望透過IP與IC產品,為AI時代建立底層信任根。
萬述寧則認為,Secure Boot、政府國安系統、國防及高效能運算,都是PQC值得優先切入的市場,並建議政府擴大遷移補助,支持終端應用及IC設計業者投入硬體安全晶片研發。
從技術優勢走向國際競爭力,台灣必須提前布局
這場論壇揭示的,不只是量子電腦對傳統密碼的威脅,更是全球科技產業重新定義數位信任的開始。企業必須透過系統盤點、密碼資產管理、軟硬體更新及供應鏈協作,分階段推動PQC遷移;政府則須持續完善政策、補助及檢測認證機制,降低產業轉型門檻。
台灣擁有全球領先的半導體製造能力、完整IC設計生態系,以及逐步成形的資安研發與檢測能量。若能整合政府政策、學界研究與產業技術,PQC將不只是防禦量子威脅的工程,更可能成為下一波半導體產業升級的契機。
當量子算力成為攻破傳統密碼的矛,台灣能否憑藉PUF、PQC硬體加速器、Companion IC及在地化檢測生態系,打造下一世代資安的盾,將決定台灣能否從全球半導體製造重鎮,進一步躍升為國際數位信任基礎建設的重要供應者。