
生成式 AI 技術持續演進,全球產業正加速從數位智慧(Digital Intelligence)邁向實體智慧(Physical Intelligence)。從自主移動機器人、智慧工廠、機器視覺,到穿戴式裝置與智慧醫療設備,AI不再只是分析資料、生成內容,而是開始透過感測器理解環境、即時做出判斷,並進一步控制設備、執行任務。
市場預期,未來十年將有數十億台具備感知、決策與自主執行能力的智慧終端進入真實世界,Physical AI也將成為下一波產業創新的重要引擎。然而,當AI從雲端走向邊緣,真正進入實體世界,產業面臨的挑戰已不只是運算效能與模型準確度,更包括如何讓設備在複雜環境中即時感知、安全連接、智慧決策與自主行動,同時兼顧能源效率及資安韌性。
恩智浦半導體(NXP)資深市場行銷經理黃佳琪表示,當AI開始在實體世界感知、判斷並採取行動,資安就不能只是保護資料,而必須確保裝置是可信的、軟體是可信的、通訊是可信的,而且這份信任必須從晶片開始。Physical AI帶來的不只是運算架構的升級,更意味著資安思維必須從傳統網路防護,延伸至晶片、裝置與雲端服務,建立完整且持續運作的信任機制。

Physical AI 改變資安邊界,信任必須從硬體開始
過去,AI應用主要集中在雲端與資料中心,透過網路傳輸資料,再由大型運算平台進行分析與推論。Edge AI 技術日益普及,AI開始直接進入終端設備,讓機器人、工業控制器、智慧感測器及IoT裝置具備本地運算與自主決策能力。
這樣的架構轉變帶來許多優勢。設備可以直接在本地執行AI推論,降低對雲端連線的依賴,縮短資料傳輸與決策延遲,滿足工業控制、機器人導航及即時影像辨識等應用對反應速度的要求。同時,部分敏感資料可以留在裝置端處理,也有助於降低資料傳輸量及隱私風險。
但另一方面,當設備具備自主感知與行動能力,資安風險也不再局限於資料外洩或網路入侵。以智慧工廠為例,機器人可能根據感測器資訊決定移動路徑,工業控制系統則依據即時資料調整設備運作。如果攻擊者能夠竄改裝置韌體、偽造設備身分,甚至干擾感測與控制指令,影響的就不只是資訊系統,而可能直接造成設備誤動作、生產中斷,甚至人員安全風險。
因此,Physical AI的資安必須從系統底層建立,而不能僅依賴防火牆、網路加密或雲端安全服務。恩智浦將MCU、MPU與Secure Element(安全元件)定位為不同層次的安全基礎:MCU負責即時控制、感測與連接,必須確保裝置從啟動階段就處於可信任的執行環境;MPU面向更高效能的Edge AI、HMI、Gateway與工業運算平台,必須兼顧複雜軟體環境、AI工作負載及連接需求;Secure Element則提供相對獨立的安全邊界,保護裝置身分、憑證及關鍵安全資產。
這三類元件各司其職,也構成恩智浦Trusted Physical AI的技術基礎。進一步看,恩智浦將整體安全架構歸納為三個相互銜接的層次:Trusted Compute、Trusted Identity與 Trusted Lifecycle,分別從可信任運算、設備身分及生命週期管理建立完整的信任鏈。
第一層Trusted Compute:從晶片啟動建立可信任運算
Physical AI要能安全地在真實環境中運作,第一步就是確保設備具備可信任的運算環境。MCU與MPU是Edge AI及IoT裝置的運算核心,負責執行AI推論、即時控制與應用程式,因此安全必須從開機、軟體執行到後續更新,持續確認系統沒有遭到未授權修改。
這也是Hardware Root of Trust(硬體信任根)的重要性所在。透過晶片內建的硬體安全機制,裝置可以在啟動時驗證軟體完整性與來源,確保只有經過授權的程式碼能夠執行,並降低韌體遭竄改所帶來的風險。
在產品布局方面,恩智浦以MCX系列及i.MX RT crossover MCU支援不同層級的Edge AI 與控制應用。針對更高效能的Edge AI、工業HMI、機器視覺及機器人應用,恩智浦則以i.MX 9系列提供運算平台。例如i.MX 95整合最高8 eTOPS NPU,適合工廠自動化與機器視覺;i.MX 93則結合NPU、Secure Enclave與TSN網路能力,對應節能型Edge AI及工業自動化需求。
黃佳琪特別提到,Edge AI普及讓MCU與MPU已不再只是傳統控制或資料處理元件,而是逐漸成為具備感知、判斷與執行能力的智慧運算節點。因此,安全必須從晶片設計階段納入考量,而不是等到產品完成後才透過軟體補強。
不過,可信任的運算環境只是安全架構的第一步。即使設備能夠安全啟動、執行經過驗證的軟體,也不代表與它連線的對象一定可信。當大量AIoT設備彼此交換資料、接收指令,系統還必須確認每一個連線節點的真實身分,這也帶出第二層Trusted Identity的重要性。
第二層Trusted Identity:建立設備可信身分,落實零信任架構
如果Trusted Compute解決的是設備能否在可信任環境中運作,Trusted Identity 要回答的則是:如何確認設備真的是它所宣稱的那台設備?
當IoT與Physical AI設備從數千台擴大至數十萬甚至數百萬台,設備身分的真實性便成為安全架構的重要環節。這也是Zero Trust(零信任)架構的核心精神:不能只因設備位於企業內部網路,或曾經通過一次驗證,就永久認定其可信。
以工業機器人為例,當工廠內有大量機器人、感測器及控制設備彼此協作,系統必須確認每個節點的身分,才能確保控制指令與資料交換來自合法設備。黃佳琪指出,可信任身分不只是設備出廠時的一組識別碼,而是設備參與整個數位生態系的重要憑證。
然而,建立可信任的運算環境與設備身分,仍不足以確保產品在多年使用期間始終安全。設備從工廠出貨後,還會經歷部署、連線、憑證更新及軟體維護等不同階段。如何讓信任在這些過程中持續維持,便是第三層Trusted Lifecycle的核心任務。
第三層Trusted Lifecycle:讓信任延伸至產品完整生命週期
AIoT設備的資安防護不能只做到產品出廠為止,而必須涵蓋生產、部署到後續使用的完整生命週期。
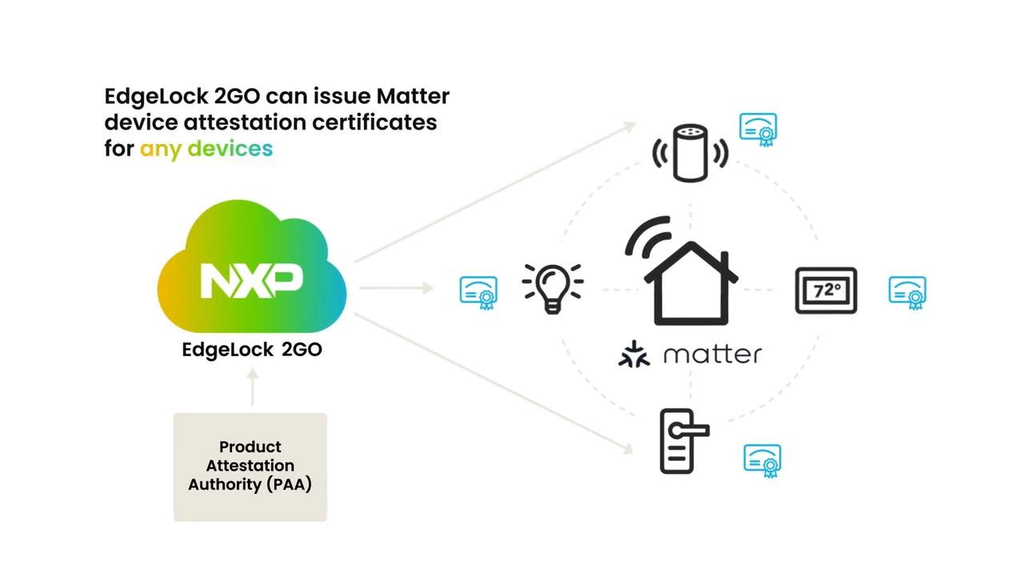
當設備分散部署在不同國家、工廠或客戶端環境,企業還必須面對憑證管理、金鑰更新及設備維護等挑戰。若仍仰賴人工逐台配置憑證,不僅耗費人力,也容易產生管理漏洞。透過將晶片層級的安全能力延伸至設備部署及後續生命週期管理,協助企業安全配置與管理設備所需的金鑰及數位憑證,並在設備投入使用後持續維護與更新,讓設備在製造階段建立可信任身分,進入實際使用環境後,仍能持續進行憑證管理與維護,形成從晶片、裝置到雲端的信任鏈。
黃佳琪強調,Physical AI與AIoT設備可能需要長期運作,企業必須思考的不只是如何讓產品安全出廠,更要確保設備在整個使用期間,持續維持可信任的身分、軟體及連線狀態。
從Trusted Compute建立安全的運算基礎,到Trusted Identity確認設備身分,再透過Trusted Lifecycle維持長期安全管理,三層架構彼此銜接,讓信任從晶片一路延伸至設備的完整生命週期。
從晶片到雲端,讓Physical AI成為值得信賴的智慧
隨著AI快速從雲端走向邊緣,並進一步進入汽車、機器人與智慧工業等實體應用,產業競爭已不再只是AI模型的準確度或運算效能,而是如何讓智慧系統在真實世界中穩定、安全且可靠地運作。
當機器人開始自主移動,工業設備能夠即時分析影像並調整生產流程,智慧醫療裝置可以持續監測使用者狀態,AI所做出的每一項決策,都可能直接影響實體環境。因此,系統必須同時具備可信任的運算環境、可驗證的設備身分,以及能夠持續維護的安全生命週期。
恩智浦提出的三層安全架構,正是從這三個面向建立Physical AI的信任基礎。Trusted Compute 以MCU、MPU及EdgeLock Secure Enclave為核心,確保設備在可信任的環境中執行;Trusted Identity透過EdgeLock SE05x Secure Element,保護設備身分及關鍵安全資產;Trusted Lifecycle則藉由EdgeLock 2GO,將安全憑證與金鑰管理延伸至設備製造、部署及後續使用階段。
三層架構相互銜接,讓安全不再是單一晶片或某個軟體模組的獨立功能,而是涵蓋整個產品生命週期的系統性設計,也讓硬體安全、設備身分與雲端管理形成完整的信任鏈。
對恩智浦而言,Trust不應該是產品開發完成後才加入的附加功能,而必須從系統架構設計之初就納入考量。從MCU、MPU建立可信任的運算基礎,到Secure Element確保設備身分,再透過EdgeLock 2GO延伸至雲端與生命週期管理,恩智浦希望建立一套從晶片、裝置到雲端的端到端安全架構。因為當AI不再只是提供建議,而是真正開始控制設備、影響環境並採取行動時,智慧的價值不只取決於它能做到什麼,更取決於人們是否能夠信任它。