
物聯網(IoT)資安已從資訊防護延伸至實體操作安全。歐盟《網路韌性法案》(Cyber Resilience Act, CRA)提高產品合規門檻,AI攻防與量子運算則帶來新威脅,促使半導體產業加速布局硬體信任、零信任架構及後量子密碼技術,安全晶片也將成為智慧設備下一階段發展的重要競爭關鍵。
IoT設備持續擴大應用,資安威脅也從電腦、伺服器延伸至智慧家電、工業設備、網通產品及各類聯網終端。過去市場談到設備安全,往往聚焦於軟體漏洞或網路防護;但隨著設備具備遠端控制、資料交換及自主運作能力,一旦底層遭到入侵,影響可能不再只是資訊外洩,而是進一步干擾設備運作,甚至造成實際營運損失。
英飛凌(Infineon)大中華區消費、計算與通訊業務行銷經理楊嘉欣指出,IoT資安不能只著重中央控制系統或雲端防護,終端設備本身同樣不容輕忽。即使企業已建立網路安全機制,只要設備端存在漏洞或韌體未更新,攻擊者仍可能從裝置切入;常見風險包括未經授權存取、資料隱私外洩、中間人攻擊(MITM),以及惡意程式或阻斷服務攻擊(DDoS)。資安策略必須從單點防禦轉向涵蓋終端、連線及雲端的整體信任鏈。
從安全啟動到身分驗證,建立設備信任基礎
在硬體安全布局上,楊嘉欣強調,MCU與獨立安全元件(Secure Element,SE)並非二選一,而應依產品用途、運算能力、成本及風險等級配置。目前許多MCU已具備安全啟動(Secure Boot)、韌體驗證及完整性檢查等功能,可在設備開機時確認程式碼來源,並於韌體更新時驗證檔案完整性,降低惡意程式偽裝成正常更新內容的風險。
若產品涉及更高層級的金鑰保護、密碼學運算及身分認證,則可搭配獨立安全元件或可信任平台模組(TPM)。這類專用元件能在獨立硬體環境中保護金鑰、憑證及敏感資訊,降低主系統遭到攻擊時核心資料外洩的風險。
楊嘉欣表示,資安沒有適用所有產品的標準答案。低運算能力、低風險的裝置,不一定需要獨立安全晶片;但涉及遠端控制、重要資料或實體設備操作的產品,就應提高防護等級。半導體供應商的角色也逐漸從提供單顆晶片,轉向協助客戶整合MCU、安全元件及TPM,建立涵蓋設備啟動、執行與更新的安全架構。
CRA推動Security by Design,資安責任延伸至產品生命週期
除了硬體技術,歐盟(Cyber Resilience Act, CRA)也促使品牌廠商更加關注產品資安。
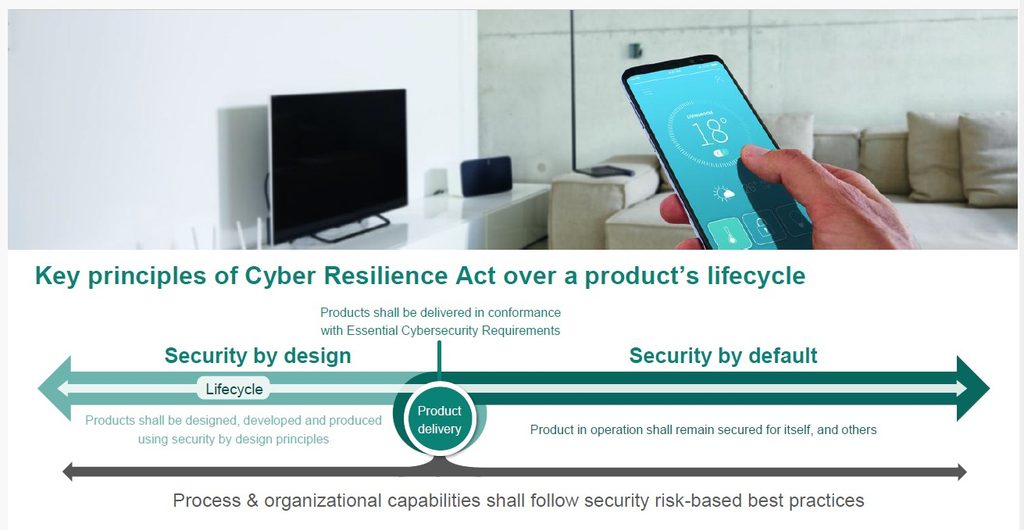
楊嘉欣指出,CRA的核心精神是Security by Design,要求製造商在產品設計階段就納入資安考量,而非等到產品上市、發生漏洞後才補救。相關要求也涵蓋漏洞通報、追蹤、修補及後續更新,意味著產品出貨不再代表資安責任結束,製造商還必須具備持續維護產品安全的能力。
許多歐洲品牌廠商已開始與實驗室及相關機構合作,逐步建立漏洞管理、通報及產品維護流程,使資安成為產品開發、供應鏈管理及售後服務的重要環節。要留意的是,CRA合規評估的對象是完整產品,而非單一晶片。
即使半導體業者提供安全啟動、裝置身分認證、加密通訊及安全更新等技術,但採用具備安全功能的晶片,不代表終端產品就自動符合規範。製造商仍須負責軟硬體整合、漏洞處理及相關合規程序。晶片供應商能否協助客戶將安全功能落實於產品架構及生命週期管理,也將成為市場決勝點。
資料來源:英飛凌
AI攻防同步加速,零信任與設備身分成為核心
網路設備內含使用者金鑰、韌體及Wi-Fi連線憑證等重要資產,一旦遭到入侵,可能導致敏感資訊外洩或設備遭到操控。此外,網路設備長期連接網際網路,也容易成為Mirai等惡意程式的攻擊目標,進而遭感染並被納入殭屍網路,發動DDoS。軟體定義網路(SDN)等新型網路架構導入,API及額外通訊層也增加了系統的攻擊面,使網路設備的身分驗證、韌體保護及安全管理更加重要。
與此同時,AI正在改變資安攻防兩端。楊嘉欣認為,防禦端可利用AI分析系統記錄、偵測異常行為;攻擊者也能運用AI加速漏洞搜尋及攻擊工具開發。當攻擊流程變得更快速,設備及系統就必須具備更即時的監控、分析與修補能力。
在此趨勢下,英飛凌特別重視零信任(Zero Trust)架構。其核心是不預設任何設備或使用者值得信任,每次存取都必須重新確認身分與權限。具備連網及運算能力的裝置,應建立專屬安全身分,設備之間交換資料或執行控制指令前,則須透過憑證及相互認證確認彼此是否合法。這使硬體安全成為零信任架構的重要基礎。MCU、安全元件及TPM不只是提供加密功能,也肩負保護金鑰、憑證及建立終端設備可信任身分的任務。
量子威脅催化資安升級,PQC成晶片布局新焦點
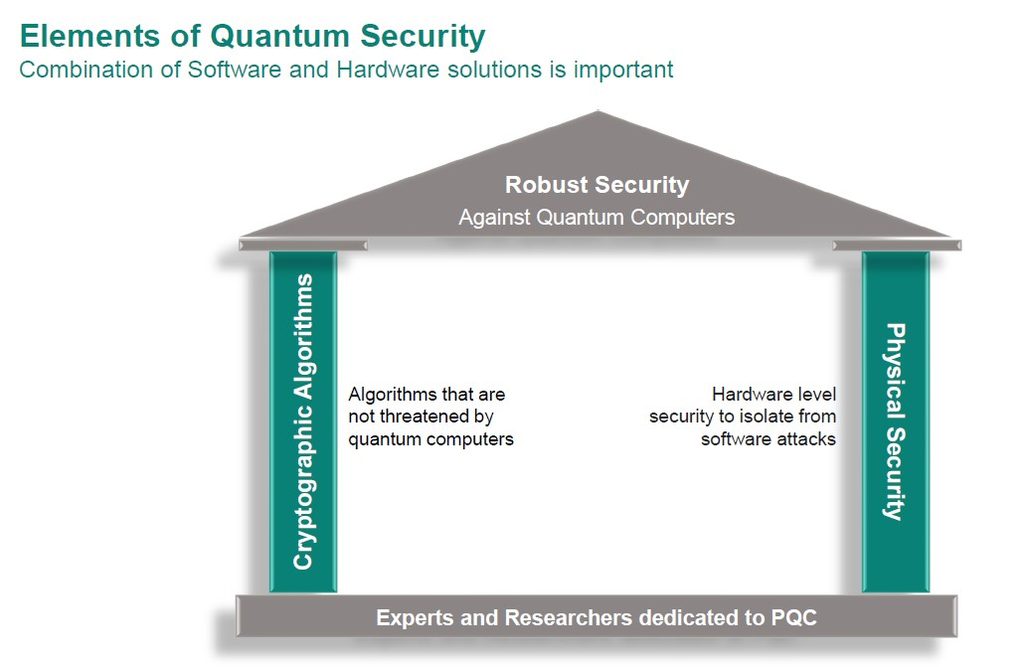
量子運算發展促使英飛凌加速布局下一代安全產品。楊嘉欣透露,後量子密碼學(PQC)已納入下一代TPM與安全元件的發展方向,MCU產品也有相關技術布局。由於IoT設備生命週期長,未來更換加密架構可能面臨硬體效能、系統相容性及更新能力等挑戰,因此安全晶片必須提前考量運算能力、記憶體及系統整合需求,讓設備具備逐步轉換至新加密機制的能力。
在產品布局上,英飛凌的優勢在於涵蓋MCU、獨立安全元件及TPM等不同層級,能依終端產品的安全需求提供彈性配置,並搭配軟體、開發工具及金鑰配置等支援,讓客戶依產品複雜度選擇標準方案或客製化設計,降低開發成本與系統整合負擔。
PQC則是英飛凌的重要差異化布局。除了將後量子密碼技術納入新一代安全產品規劃,也已推出具備PQC保護韌體更新機制的TPM以及微控制器方案,透過後量子簽章技術保護安全晶片本身的韌體更新流程,使PQC應用從設備通訊進一步延伸至晶片自身的安全維護,提前因應長生命週期IoT設備的未來資安需求。
資料來源:英飛凌
TPM應用擴大,Physical AI帶動設備端安全需求
英飛凌觀察到,TPM應用正從傳統電腦及運算設備,延伸至網通設備、印表機、電源供應器、充電樁及無人機等IoT產品與系統零組件。這些應用都需要確認設備或零組件是否來自可信任來源,並保護連線過程中的身分資料。
在智慧家庭領域,Matter等生態系標準也使設備身分與憑證管理的重要性日益提升。當不同品牌設備需要互相連接,如何確認裝置是否合法、憑證是否可信,便成為跨品牌互通的重要基礎,TPM或安全元件可在其中保護憑證及安全金鑰。
另一方面,實體(Physical)與邊緣AI也擴大設備端的安全需求。當AI從雲端走向家電、機器人及工業設備,設備將具備更多本地感知、推論與決策能力。楊嘉欣指出,部分推論及即時決策可以在設備端完成,較複雜的運算再交由雲端處理,以降低對雲端連線的依賴,並縮短即時控制所需的反應時間。
在這類系統中,AI負責感知與決策,MCU仍負責馬達控制、感測器管理以及有線與無線連接等實際操作,兩者相互配合。Physical AI則讓設備資安從資料保護延伸至實體操作安全,當設備能自主執行動作,系統就必須確認控制指令來自可信任來源,並確保韌體及相關模型沒有遭到竄改。
對半導體產業而言,未來競爭不只在處理器效能、功耗及成本,也在於能否提供符合不同風險等級、可整合且能長期維護的安全方案。英飛凌透過MCU、OPTIGA安全元件及TPM產品組合,搭配標準認證、開發支援與PQC布局,建立從設備底層延伸至產品生命週期的安全能力。當IoT與AI持續融合,晶片安全將不再只是附加規格,而是智慧設備能否進入市場並長期可靠運作的充要條件。
解構次世代安全晶片與零信任防禦藍圖|立即報名12月2日「第九屆物聯網安全高峰論壇」