
隨著物聯網、邊緣運算與實體AI加速發展,資安防護正從軟體與網路延伸至晶片硬體。面對日益複雜的攻擊風險與國際法規要求,硬體信任根、密鑰保護及安全更新成為半導體設計的重要課題,跨製程整合與客製化能力也將影響資安技術的落地與應用。
在半導體與物聯網(IoT)產業邁向萬物互聯、邊緣運算與實體人工智慧(Physical AI)的新時代,資訊安全(Cybersecurity)的防護範圍正從軟體與網路傳輸層延伸至晶片硬體。面對多元攻擊手法、國際資安法規及智慧裝置帶來的實體安全風險,如何在晶片底層建立可信任的安全機制,已成為半導體設計的重要課題。
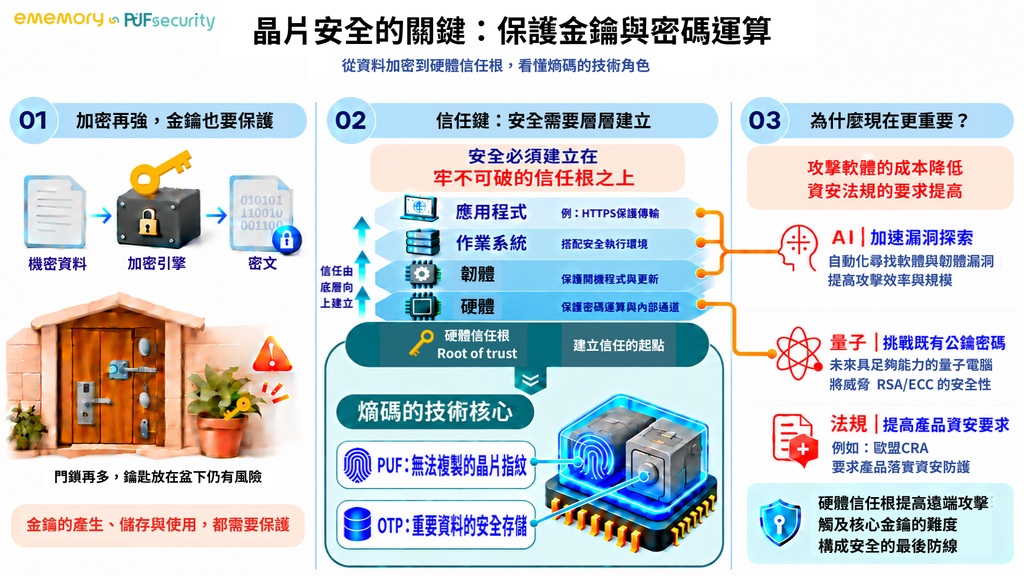
力旺電子(eMemory)子公司熵碼科技(PUFsecurity)副總經理鍾承霖以手機登入為例,說明資安防護必須從應用程式、作業系統延伸至硬體層,透過多層機制降低資料遭竊或系統遭竄改的風險。即使上層軟體採用加密技術,若底層晶片缺乏保護,攻擊者仍可能從硬體切入取得關鍵資訊。
硬體資安的核心是建立「信任根」(Root of Trust, RoT),讓系統確認晶片身分、保護密鑰,並驗證程式碼與韌體的可信任性。對熵碼科技而言,市場機會也涵蓋跨應用整合、客製化設計,以及協助客戶完成晶片導入的能力。
從晶片製程差異建立硬體信任
熵碼科技首席安全架構師莊愷莘說明,實體不可複製功能(Physical Unclonable Function,PUF)的概念約在2002年前後受到關注。其原理是利用晶片製造過程中自然形成的微小物理差異,建立每顆晶片獨有的識別特徵,猶如晶片專屬的「指紋」。
過去,電路中的隨機變異通常被視為製程挑戰;PUF則將這些差異轉化為資安優勢,可用於晶片身分識別、安全驗證,或作為衍生安全密鑰的基礎。即使晶片來自相同製程與生產線,物理特徵仍可能不同,具備個體化識別價值。
鍾承霖提醒,資安不存在絕對無法破解的防護,關鍵在於攻擊者必須投入多少時間、技術與成本。他以飛機匿蹤技術比喻,匿蹤並非完全消失,而是降低被雷達偵測的機率;硬體資安則透過多層防護與身分驗證提高攻擊門檻,增加破解與複製成本。
除了PUF,硬體信任根也需要其他技術配合。一次性可編程記憶體(OTP)可儲存安全資料;真隨機數產生器(TRNG)則提供密碼學運算所需的隨機數。三者分別對應晶片身分、安全儲存與隨機性,可依產品架構整合成硬體信任根IP。
密鑰的產生與儲存尤其重要。即使加密演算法公開且經過標準化驗證,只要密鑰遭讀取或竄改,防護機制仍可能失效。因此,降低密鑰遭實體觀測、提取或複製的風險,是晶片安全設計的關鍵。
相較於透過熔斷連線記錄資料的傳統電子熔絲(eFuse),力旺電子的OTP採用不同物理實作方式,相關機制涉及微觀尺度的電性變化。降低儲存狀態遭實體觀測的可能性,有助於提升密鑰保護能力;實際安全程度仍須依元件設計、攻擊模型與驗證結果評估。
不只提供IP,更以客製化服務提升導入價值
硬體資安需求涵蓋多元市場。鍾承霖談到,熵碼科技的客戶應用包括車用電子、消費性電子、物聯網裝置,以及資料中心的儲存與電源管理等領域。目前消費性電子仍是重要應用來源,AI相關需求也為晶片安全帶來更多討論空間。
不同市場對資安的要求各異:消費性電子須兼顧成本、功耗與上市時程;車用電子與實體AI裝置重視系統可靠度及控制權保護;物聯網設備數量龐大且分散,須避免單一裝置遭破解後,攻擊手法擴散至大量同型產品;資料中心則更重視高價值運算環境、資料傳輸與密鑰安全。
對IP供應商而言,標準化產品只是起點,能否配合客戶晶片架構與需求調整,同樣影響導入成效。鍾承霖說明,熵碼科技會先整理客戶共通需求,形成可重複使用的標準IP,再依專案調整介面與整合方式,減少重複開發。
以硬體信任根IP為例,客戶可能對介面方向、連接方式或系統匯流排提出不同要求。若既有產品無法直接配合,供應商便須評估透過介面調整或客製化轉接層(Wrapper),讓IP整合進客戶架構。
這類調整未必需要大幅修改核心技術,卻能排除設計流程中的障礙。鍾承霖分享,熵碼科技曾與客戶花費數個月討論產品修改需求;相較於不易配合調整的供應商,願意投入時間協作,成為客戶評估方案的重要因素。
這顯示熵碼科技的競爭力不只來自硬體安全技術,也在於理解終端應用,並平衡共通功能與個別需求。此外,力旺電子長期累積非揮發性記憶體IP技術與製程經驗。鍾承霖透露,力旺電子已在全球超過700個製程節點完成硬體IP移植與驗證,有助擴大技術適用範圍;個別IP的支援條件仍須依產品設計與製程規格確認。
資料來源:熵碼科技
OTA更新與密鑰保護,延伸產品安全生命週期
硬體資安也關乎產品上市後的維護。裝置透過無線韌體更新(OTA)接收新版本程式時,必須確認更新檔案來自可信任的發布者,且內容未遭竄改。若驗證流程不完善,攻擊者可能偽造更新檔案,使裝置執行惡意程式。
莊愷莘以制服辨識作比喻:即使有人穿著相同制服,也不代表對方具有可信任的身分。因此,裝置不能只憑外觀或檔案格式判斷更新來源,而須透過數位簽章等機制驗證發布者身分與檔案完整性。
典型更新流程會由軟體發布者使用密鑰為更新內容簽章,再由裝置端依既有信任機制驗證;通過後才允許更新。硬體信任根可協助保護驗證所需的密鑰與安全資料,提供可信任的硬體基礎。
PUF也可建立個別化晶片身分,支援裝置識別與金鑰衍生。對大量部署的物聯網設備而言,若所有裝置依賴相同安全資訊,單一節點遭破解後,攻擊者可能將手法複製至其他裝置。個體化身分與妥善的密鑰管理有助降低規模化攻擊風險,但仍須搭配完整系統設計。
密鑰除了必須保密,也要確保完整性,避免遭未授權讀取或任意修改,才能維持OTA驗證機制的有效性。
後量子密碼(PQC)也是需要提前規劃的方向。量子運算可能對部分現行公鑰密碼系統構成長期挑戰,韌體簽章與身分驗證機制未來可能需要調整。對晶片IP供應商而言,除演算法外,也須考量硬體資源、運算效能、介面相容性與認證需求。
莊愷莘談及PUF技術發展,凸顯硬體資安從研究概念走向量產產品的重要性。當安全功能能以IP形式整合至不同晶片,客戶便不必從頭開發底層機制;實際導入仍須經過相應的設計、驗證與產品測試。
實體AI與法規要求,推升資安重要性
實體AI讓硬體資安不再只是保護資料與帳號。當AI進入機器人、自動化設備與智慧車輛,裝置可能直接影響人員安全與實體環境。若控制系統遭未授權存取或程式碼竄改,後果可能從資料外洩擴大為設備失控、碰撞或人身傷害。
鍾承霖以機器人為例,說明每台裝置都需要可驗證的身分。就像寵物晶片能協助辨識個體,硬體身分識別也有助確認設備身分及控制來源是否可信任。對實體AI而言,資安(Security)與安全性(Safety)關係密切;若系統無法防止不當控制,就可能危及實體安全。
完整防護不能只依靠單一晶片。系統通常包含多顆微控制器(MCU)、系統單晶片(SoC)與其他電子元件,彼此透過軟硬體介面交換資料。任何環節缺乏適當保護,都可能成為攻擊入口,因此硬體信任根須配合整體架構,串聯裝置身分、啟動驗證與韌體更新等防護機制。
國際法規也在改變產業對資安的看法。歐盟《網路韌性法案》(CRA)針對具數位元素產品提出網路安全要求,涵蓋安全設計、漏洞處理及相關義務。對供應鏈而言,資安已逐漸成為產品開發與市場准入須考量的條件。
法規適用範圍與責任仍須依產品類別、企業角色及相關條文判定;對晶片設計與終端設備業者而言,若能在開發初期納入硬體信任根與安全更新機制,將更有利於規劃產品驗證與維護流程。
從單一IP到整體安全架構
硬體資安的競爭不只是比較個別技術,也涉及製程支援、密鑰保護、系統整合、客製化能力與客戶服務。不同應用市場都須在安全性、功耗、面積、成本與量產條件之間取得平衡,才能讓技術落地。
力旺電子以既有硬體IP與製程經驗為基礎,熵碼科技則面向不同應用情境,提供硬體資安技術與整合支援。從消費性電子、車用、物聯網到資料中心與實體AI,各市場雖有不同要求,仍共同需要可信任的晶片身分、妥善保護的密鑰,以及可驗證的軟體執行與更新流程。未來,能結合標準化技術與客製化服務,並協助客戶跨製程及系統架構完成整合的IP業者,將更有機會回應多元市場需求。