
物聯網(IoT)、人工智慧物聯網(AIoT)、邊緣運算與實體AI(Physical AI)持續推動嵌入式系統轉型,MCU應用也從傳統控制延伸至智慧感測、設備聯網、即時資料處理與邊緣AI推論。隨著應用複雜度提升,MCU選型考量已從硬體規格與晶片價格,進一步擴及開發工具、軟體資源、資安機制及原廠技術支援。如何透過完整的開發生態系降低研發門檻、縮短產品開發時程,已成為MCU廠商提升市場競爭力的重要關鍵。
嵌入式系統功能日益複雜,工程師在MCU開發過程中,除了硬體選型,還需要投入大量時間查閱技術文件、撰寫驅動程式、設定硬體資源及整合通訊協定。若缺乏完整的開發工具與軟體資源,不僅容易增加重複開發工作,也可能延長系統整合與驗證時程。因此,MCU廠商能否提供完善的開發支援與技術資源,已成為影響產品開發效率及上市時程的重要因素。
新唐科技(Nuvoton)微控制器事業群副總經理曾經翔表示,MCU的競爭力已不僅取決於晶片規格,更在於能否提供完整的開發支援,協助工程師縮短產品開發與驗證時程,將資源集中於系統最佳化及應用創新。
開發環境與軟體資源,提升二次開發效率
開發工具與軟體資源的完整度,直接影響MCU專案的整合效率。新唐提供整合式開發環境(IDE)、相容的第三方開發工具、除錯與燒錄設備,以及開發板、板級支援套件(BSP)、驅動程式與應用範例,協助工程師建立從程式編譯、除錯到硬體驗證的工作流程。
透過官方範例,工程師可先驗證GPIO、UART、SPI、I²C及CAN等周邊功能,再逐步整合至產品架構,減少基礎驅動程式的重複撰寫。清楚的技術文件與可重用的軟體模組,也有助於降低平台轉換及專案交接的成本,提升後續維護效率。
AI輔助開發,加速規格查詢與程式移植
面對大量技術參考手冊,工程師須快速比對MCU型號、記憶體容量、周邊介面、封裝及腳位配置。新唐提供的規格查詢工具,可協助工程師透過自然語言描述需求,整理候選型號與相關技術資訊,減少人工搜尋與規格比對的負擔。
在程式移植(Porting)方面,AI工具可協助比對不同平台的硬體抽象層(HAL)、應用程式介面(API)、時脈與中斷設定,定位相關技術文件並產生初步程式碼。若結合官方軟體開發套件(SDK)、驅動程式與範例專案,便有助於縮短從平台選型到初步驗證的時間。
不過,AI產生的資訊與程式碼仍須經過官方文件確認、編譯測試及實機驗證。尤其涉及中斷時序、直接記憶體存取(DMA)及電源管理等硬體行為時,不能僅憑程式碼相似就判定移植成功。AI的價值在於加速資訊搜尋與初步分析,而非取代工程師的系統整合與驗證工作。
從硬體信任根出發,將資安納入開發流程
當MCU成為連網設備與智慧終端的核心,系統除了必須考量功能安全(Functional Safety),也須具備資訊安全(Cybersecurity)能力。功能安全著重降低系統故障可能造成的風險;資訊安全則關注未授權存取、韌體竄改、敏感資料洩漏及網路攻擊。兩者目標不同,但應依產品特性與風險分別規劃。
具備安全功能的MCU,可透過硬體信任根(Hardware Root of Trust, RoT)、安全啟動、硬體密碼引擎、除錯存取控制及安全記憶體隔離等機制,建立從晶片啟動至應用程式執行的信任鏈,降低韌體遭竄改或安全資源遭未授權存取的風險。
曾經翔以支援Arm TrustZone for Cortex-M的MCU為例,工程師可區分安全與非安全執行環境,設定記憶體及周邊資源的存取權限,再搭配安全啟動、金鑰管理與除錯管制,建立多層次的防護機制。此外,僅執行記憶體(Execute-Only Memory, XOM)及AES、RSA、ECC、SHA等密碼學功能,也可依晶片實際支援情況,用於韌體保護、裝置身分驗證及資料完整性檢查。
然而,具備硬體安全功能不代表產品已完成資安防護。安全架構仍須配合金鑰管理、軟體設計、存取權限設定及實際威脅情境進行規劃。原廠若能提供完整技術文件、初始化範例及安全設計指引,將有助工程師正確運用晶片功能,降低整合與驗證負擔。
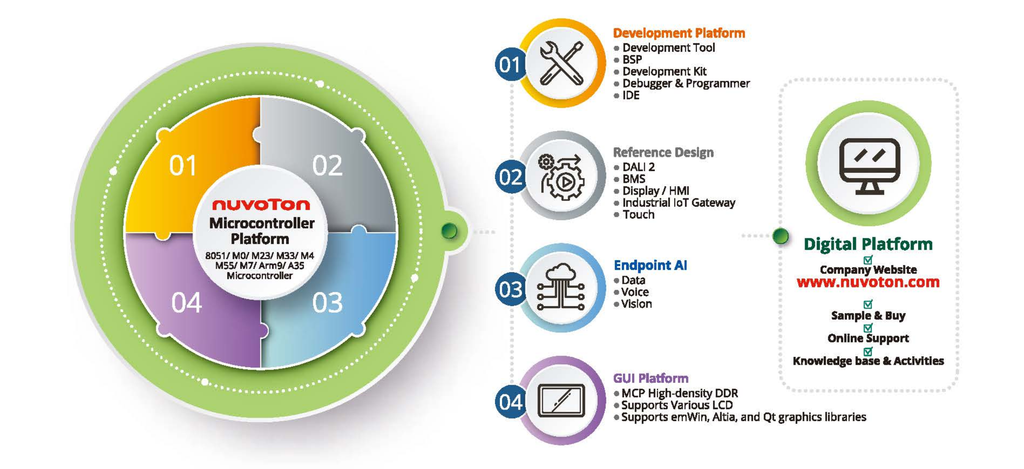
資料來源:新唐科技
Secure OTA與金鑰管理,支援產品長期維護
對工業控制器、智慧家電及遠端感測設備而言,產品出貨後仍須面對漏洞修補、功能更新與韌體維護。安全遠端更新(Secure OTA)因此成為MCU系統設計的重要環節,也讓資安要求從晶片啟動延伸至產品的整個使用週期。
完整的安全更新流程,通常須結合數位簽章驗證、韌體完整性檢查、版本回滾防護及更新失敗復原機制。雙映像或雙區塊Flash架構可在新韌體完成驗證後切換啟動,降低更新失敗造成設備無法啟動的風險。不過,系統仍須考量更新期間斷電、映像切換及啟動健康檢查等情境;若更新內容需要保密,也須額外採用適當的加密機制。
在金鑰管理方面,物理不可仿製功能(Physically Unclonable Function, PUF)可利用晶片製程差異形成裝置專屬特徵,搭配錯誤校正與金鑰重建機制,降低根金鑰永久儲存於非揮發性記憶體的需求。實際安全性仍取決於重建可靠性、輔助資料保護及整體實作方式。
由此可見,MCU的資安能力不只在於晶片提供哪些硬體機制,也包括能否支援產品建立可靠的更新、驗證及維護流程,降低上市後的資安管理風險。
TinyML與Physical AI,從模型開發走向邊緣部署
TinyML與邊緣AI技術逐步成熟,部分MCU已能執行輕量化機器學習模型,應用於聲學分類、設備異常偵測及感測資料判讀。這類應用可在設備端完成部分資料分析與推論,減少資料傳回雲端的需求,並有助於降低延遲與通訊成本。
典型的TinyML開發流程包括感測資料採集、資料標註、模型訓練、模型量化與邊緣部署。工程師須依MCU的運算能力、記憶體容量、功耗及即時性需求進行模型最佳化。至於複雜的機器人與視覺應用,MCU可負責即時控制、感測資料前處理及部分低功耗推論;高運算量任務則可能需要與微處理器(MPU)、神經網路處理器(NPU)協同處理。
曾經翔指出,清楚的範例、資料介接方式與模型部署指引,有助工程師降低跨領域開發的學習成本,加速原型驗證與應用落地。對MCU平台而言,除了硬體是否具備執行AI模型的能力,相關軟體工具與部署資源是否完整,同樣影響技術導入的效率。
EU CRA上路,推動產品全生命週期資安管理
歐盟《網路韌性法案》(Cyber Resilience Act, CRA)將資安要求延伸至具數位元素產品的設計、開發、維護及漏洞處理。依現行法規時程,特定漏洞與資安事件通報義務自2026年9月11日起適用,主要規定則自2027年12月11日起適用。實際義務仍須依產品類別、法規適用範圍及業者在供應鏈中的角色判定。
企業須及早規劃安全啟動、金鑰管理、韌體更新、漏洞處理及軟體相依元件管理,並建立軟體物料清單(SBOM)與漏洞監控流程。SBOM有助於盤點產品所使用的軟體元件及其版本,當元件出現已知漏洞時,可協助企業辨識受影響的產品與軟體相依關係,進一步評估風險及安排修補。
對MCU供應鏈而言,軟體元件資訊、版本紀錄及相關技術文件,是支援客戶進行軟體盤點與漏洞管理的重要基礎。不過,SBOM本身並不等於完整的資安防護,也不能單憑建立SBOM就認定符合CRA。產品製造商及其他相關責任業者仍須依產品特性與適用法規,完成必要的風險評估、技術文件準備及符合性程序。
二次開發支援,成為MCU選型的重要指標
MCU市場的競爭已從硬體規格與單顆價格,延伸至開發效率、軟體資源、資安能力及產品全生命週期支援。對研發團隊而言,具競爭力的平台不僅須符合運算與周邊需求,也應協助工程師完成系統整合、功能驗證及後續維護。
AIoT、TinyML、Physical AI與資安法規持續演進,工程團隊不僅需要易於使用的開發平台,也須具備軟體元件盤點、漏洞追蹤及持續維護能力。MCU供應商能否整合硬體、軟體與供應鏈資安支援,將成為影響客戶選型與長期合作的重要因素。
未來,MCU的競爭優勢將愈來愈取決於硬體能力與開發生態系的整合程度。能否提供完整、易用且可持續維護的二次開發支援,不僅是使用者選擇MCU平台的重要考量,也是晶片供應商建立長期客戶關係與差異化競爭力的關鍵。